幫助中心導讀
這個頁面採用文件式閱讀版面,左側切換主題文章,中間專注閱讀內容,右側快速跳到本頁章節。
閱讀 5 分鐘23 篇完整指南
本文重點
功能概要
透過角色與後台治理,控制資料存取風險並支援快速團隊交接。
功能細節
功能應用
- 新成員上線
- 離任權限收斂
- 敏感操作稽核
常見問題
- Q:人員異動當天要做哪三件事?
A:移除舊權限、確認接手人、檢查異動紀錄。 - Q:為何要避免一次給太高權限?
A:先給最低必要權限,可降低誤操作與資料外流風險。
角色權限規範與管理後台總覽
總覽|Frontier OS 安全架構與權限治理
Frontier OS 把每個團隊的資料放在各自獨立的資料庫區塊,系統每一次讀寫都限定在自己團隊的區塊裡,不同團隊之間看不到彼此的資料;團隊內再依角色控管每個人能看、能改什麼。本篇指南將說明如何在管理後台進行成員審核與權限調度。
角色權限矩陣
| 角色 | 核心定義 | CRM 讀寫 | 案件處理 | 設定管理 |
|---|---|---|---|---|
| OWNER | 租戶所有者(通常為候選人或總幹事)。 | ✅ 全權 | ✅ 全權 | ✅ 全權 |
| ADMIN | 辦公室主任、核心幕僚。 | ✅ 全權 | ✅ 全權 | ❌ 部分 |
| EDITOR | 一般幕僚、行政人員。 | ✅ 編輯 | ✅ 執行 | ❌ 禁用 |
| VIEWER | 外部顧問、志工。 | ⚠️ 僅讀 | ⚠️ 僅讀 | ❌ 禁用 |
管理後台功能
- 成員審核:所有透過邀請連結加入的成員,皆需由 ADMIN 以上權限在【設定 > 團隊管理】點擊「批准」後方可進入系統。
- 異動紀錄(Audit Logs):系統自動記錄所有敏感操作(如:批次刪除選民、修改租約)。
- 租戶設定:設定團隊名稱、選區範圍與預設標籤規範。
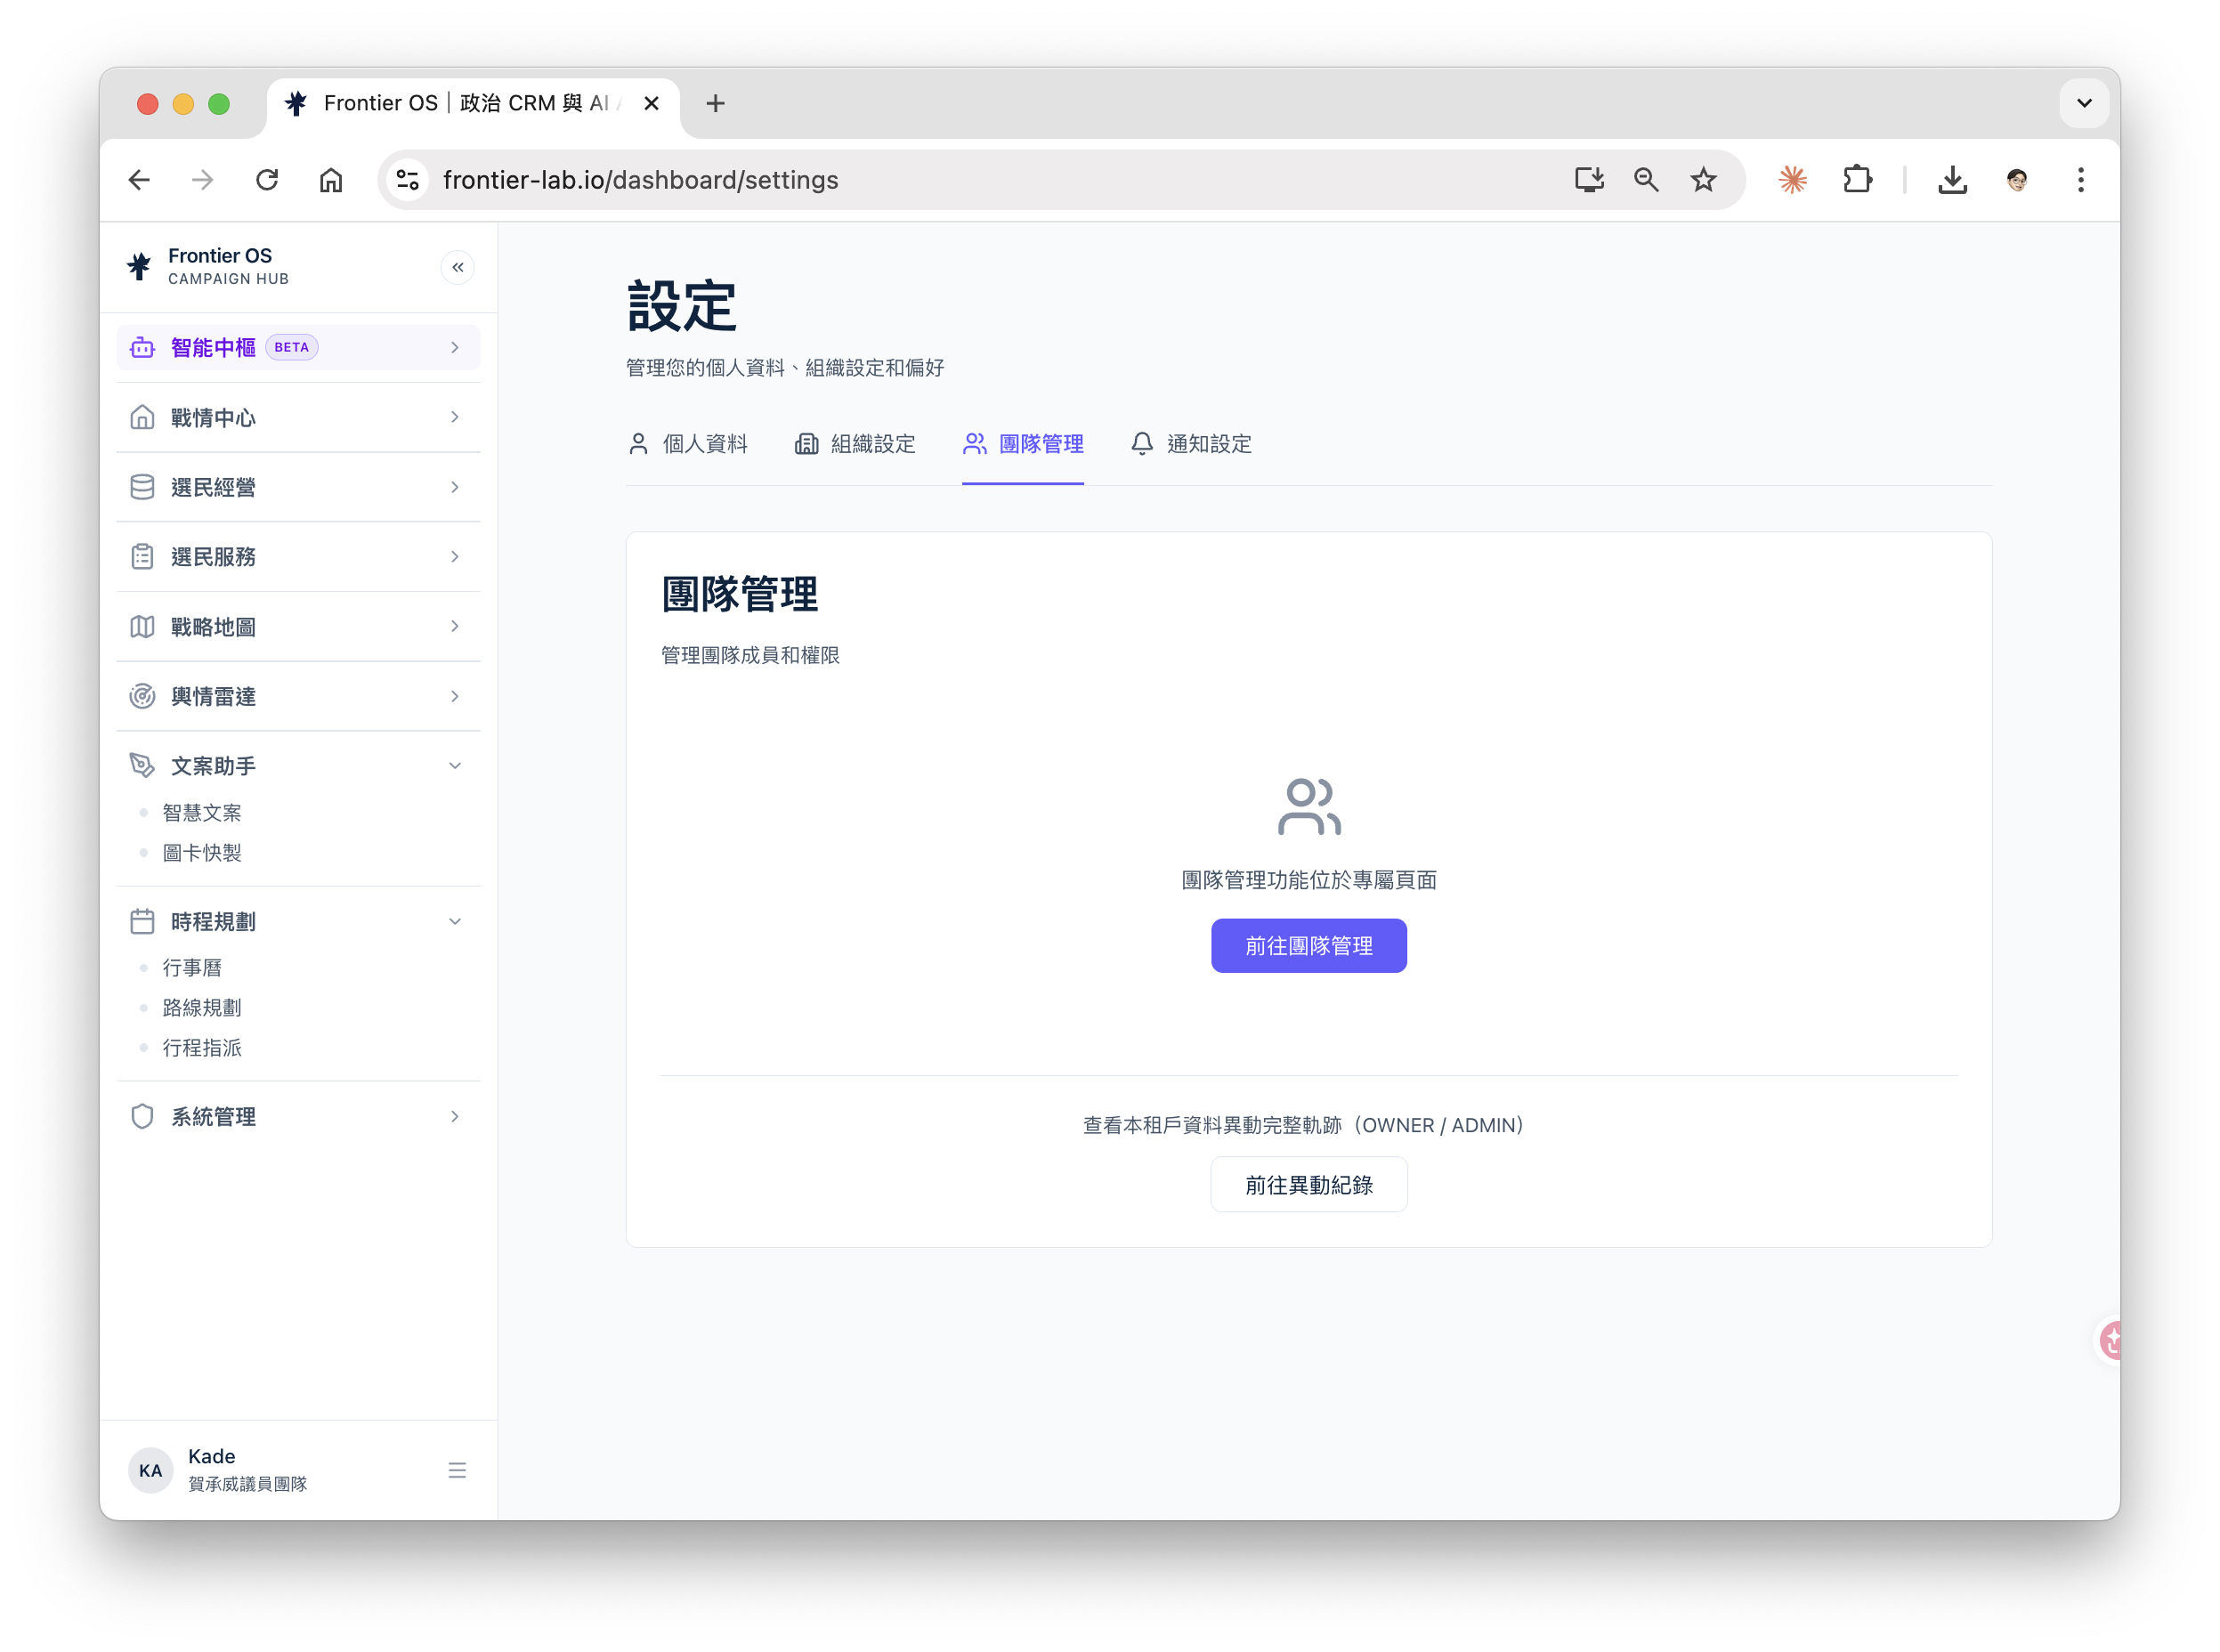 上圖:權限治理以設定頁為入口,團隊管理與異動紀錄都從這裡進入。
安全性原則
- 最少特權原則:僅指派成員執行任務所需的最低權限。
- 定期稽核:建議每月檢查一次成員清單,將已離職成員移出租戶。
- 登入保護:一律強制使用 Google OAuth 並建議成員開啟兩階段驗證 (2FA)。
注意事項
⚠️ 擁有者只有一位:擁有者不能直接降級,也不能被移除。要換人時,由目前的擁有者到【設定 > 團隊管理】切到「清單」,在對方那一列按「⋮」選「轉讓擁有者」並確認。轉讓後對方成為擁有者,您會變成管理員。對方必須已經加入團隊、同意過服務條款;志工要先把角色改成管理員、編輯者或檢視者才能接手。
⚠️ Session 過期:為了安全起見,系統會在閒置一段時間後自動登出。
📚 延伸閱讀: